Home / Insights / Microsoft Purview verbessert das Insider-Risikomanagement
Blog
Microsoft Purview verbessert das Insider-Risikomanagement
Gefahren individueller eingrenzen & abwehren. Neue Funktionen in Microsoft Purview.
13. März 2025
Skaylink
Das Compliance-Portal von Microsoft Purview dient als zentrale Plattform zur Verwaltung von Compliance- und Risikomanagement-Funktionen. Unternehmen können hier Richtlinien einsehen, Sicherheitsrisiken überwachen und gezielte Maßnahmen zur Risikominderung ergreifen. Besonders das Insider-Risikomanagement (IRM) profitiert von neuen Funktionen, die z.B. Analysen deutlich verbessern. Wir geben einen Überblick über die wichtigsten Neuerungen:
Verbesserungen im Insider-Risikomanagement (IRM): Administrative Units
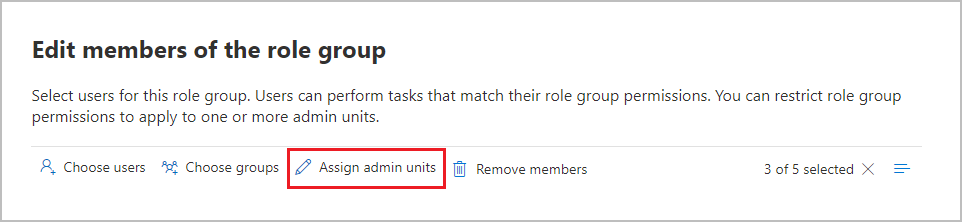
Administratoren können nun Units erstellen, die die Struktur ihres Unternehmens besser abbilden.
Unternehmen können über IRM eigene Richtlinien erstellen, die auf internen Governance- und Sicherheitsanforderungen basieren. Mit den neuen Administrative Units können Organisationen ihre Struktur nun besser abbilden. Administratoren können bestimmten Teams oder Regionen spezifische Berechtigungen zuweisen. Beispielsweise können deutsche Administratoren nur Richtlinien für deutsche Nutzer verwalten und Ermittler nur Aktivitäten innerhalb ihrer Region untersuchen. Rollout ist im März 2025.
Kompromittierte Benutzersignale in Entra
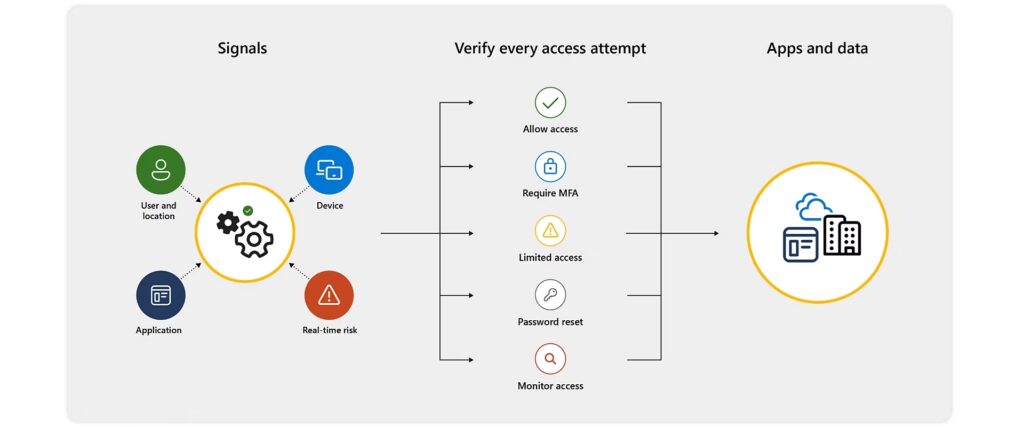
Mit Entra lassen sich Zugriffe eingrenzen. In Verbindung mit dem IRM im Purview Compliance Portal lassen sich Risiken nun noch besser erkennen.
IRM-Analysten können jetzt feststellen, ob ein User in Microsoft Entra als kompromittiert geflaggt wurde. Es werden zwei Arten von Risiken erkannt:
Anmelderisiken, die mit einer bestimmten Anmeldung verbunden sind
Benutzerrisiken, die mit einem Benutzerprofil assoziiert sind
Diese Erkenntnisse helfen, Vorfälle schneller zu eskalieren und geeignete Maßnahmen zu ergreifen. Rollout ist im März 2025.
IRM-Nutzeranalyse
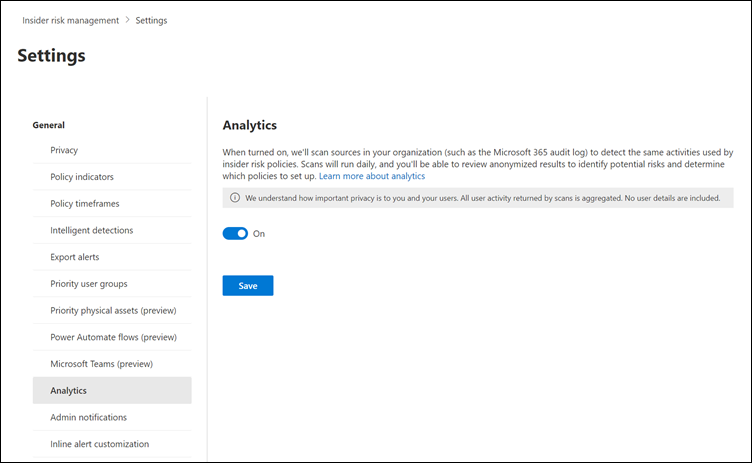
Über „Settings“ können die Analyse-Einstellungen im IRM aktiviert werden.
Mit dieser Funktion erhalten Administratoren detaillierte Einblicke in potenziell riskantes Verhalten einzelner Nutzer. Die Analyse wird in mehreren Kontexten angezeigt:
Data Loss Prevention (DLP)-Warnungsuntersuchung
Kommunikations-Compliance-Warnungen
Microsoft Defender Extended Detection & Response (XDR)-Nutzerentitäten
Erweiterte Suche in Microsoft Defender XDR
Diese Funktion erfasst alle berechtigten Benutzer im Mandanten – auch solche, die nicht explizit von einer IRM-Richtlinie erfasst werden. Entsprechend können IRM-Administratoren nun auch DLP-Warnungen als Indikatoren in IRM-Richtlinien einbinden. Dadurch können sie in einer einzigen Ansicht sehen, ob ein Nutzer Warnungen in DLP für bestimmte Richtlinien hat, ohne zwischen den Systemen wechseln zu müssen. Der Preview ist ab März 2025.
Granulare Trigger-Drosselung
DLP-Warnungen können jetzt als Indikatoren in die IRM-Richtlinien eingebunden werden.
Mit neuen Drosselungsgrenzen können Unternehmen nun verhindern, dass ein Anstieg an zu lauten Triggern andere Richtlinien beeinträchtigt. Die Standardwerte sind:
Sensible Trigger (z. B. HR-Signale): 15.000 pro Tag & Trigger
Andere Trigger: 5.000 pro Tag & Trigger
Neue Warnmeldungen helfen Administratoren, auffällige Trigger jetzt schneller zu identifizieren. Rollout ist im März 2025.
Neu in Microsoft Purview: Sensitivity Insights zur Richtlinienoptimierung
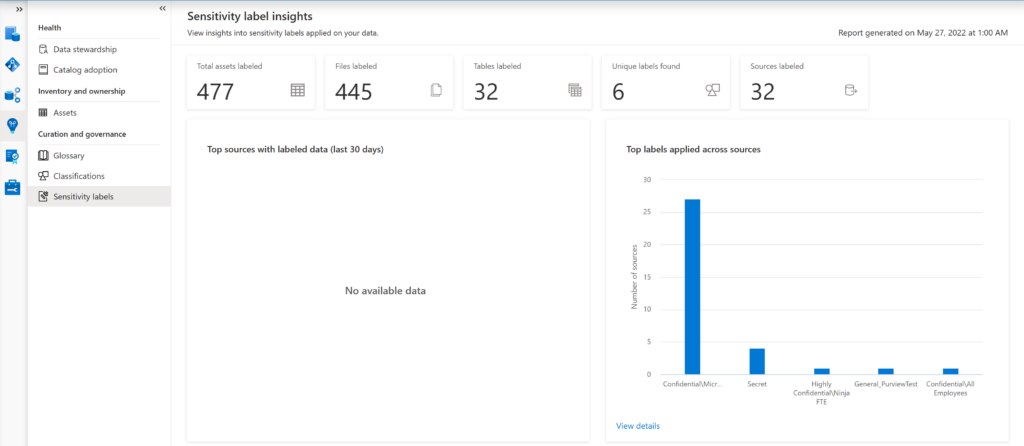
Sensitivity Insights gibt einen Überblick über kritische Schwellenwerte bei Nutzern.
Sensitivity Insights zeigt Administratoren, wie viele Nutzer in einer Organisation bestimmte Indikatorschwellenwerte erreichen. Die Ergebnisse werden als Balkendiagramm dargestellt, um Entscheidungen über die Schwellenwerte zu erleichtern. Rollout ist im März 2025.
Die neuen Funktionen von Microsoft Purview bieten IT-Teams bessere Tools zur Überwachung und Steuerung von Insider-Risiken sowie zur Sensibilisierung für Sicherheitsrisiken in der Organisation. Wir empfehlen Administratoren, jetzt zu prüfen, wie sie die neuen Funktionen für ihre bestehende Sicherheitsstrategie einsetzen können. Sollten Sie dabei Hilfe oder Beratung benötigen: