

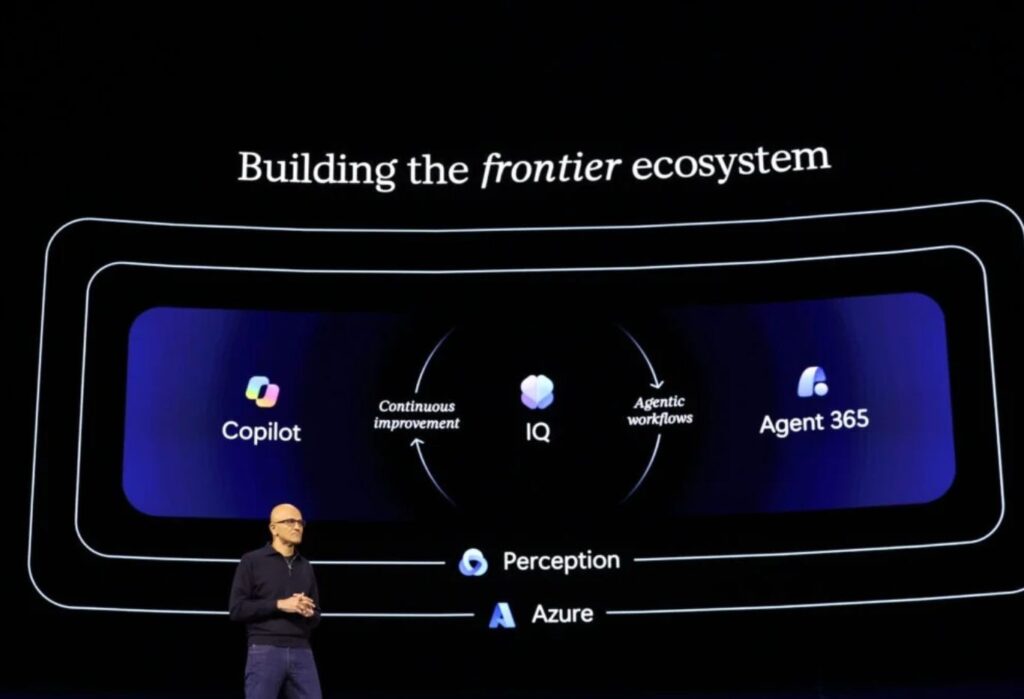
In seiner Eröffnungskeynote zur Microsoft Ignite 2026 am 17. November stellte Microsoft-CEO Satya Nadella die wichtigsten Produktneuheiten vor. Die Ankündigungen folgten fast im Minutentakt. Wie zu erwarten war, stand Microsoft Copilot im Mittelpunkt. Wir fassen die wichtigsten Neuerungen rund um Copilot und Security für Ihren Admin-Alltag zusammen und zeigen, welche Funktionen bereits verfügbar sind und welche Microsoft zunächst als Preview bereitstellt.
Copilot: Neue Funktionen für die agentenbasierte Arbeitswelt
Agent 365 Cost Management: KI-Ausgaben zentral steuern
Agent 365 Cost Management ist die zentrale Kostenmanagement-Funktion von Agent 365 im Microsoft Admin Center. Administratoren können damit den Verbrauch nutzungsbasierter KI-Dienste wie Copilot Cowork, Copilot Code, GitHub Copilot CLI, Microsoft Copilot Studio, Copilot Managed Runtime, Autopilot und Work IQ APIs überwachen und steuern. Zur Ignite erweitert Microsoft diese FinOps-for-AI-Funktionen. Administratoren können Kostentreiber analysieren sowie Ausgabenrichtlinien, Limits und proaktive Warnungen festlegen. Zudem lassen sich Analysen über Microsoft Fabric für Chargeback und individuelles Reporting erweitern. Diese Funktionen befinden sich in der Preview. Prognosen, natürlichsprachliche Abfragen und Optimierungsempfehlungen werden im November über das Frontier-Programm verfügbar. Für Dezember kündigt Microsoft zusätzlich Value Insights für Microsoft- und Nicht-Microsoft-Agenten sowie die Delegation an Business-Verantwortliche an.
Autopilot: Persönlicher KI-Agent mit eigener Identität
Autopilot ist ein persönlicher KI-Agent in Microsoft Copilot, der wiederkehrende Aufgaben übernimmt und Projekte selbstständig weiterführt. Zur Ignite hat Microsoft den Rollout für Kunden im Frontier-Programm gestartet. Jede Instanz hat eine eigene Microsoft Entra Agent ID und eine benannte verantwortliche Person. Die IT kann den Zugriff einschränken und den Agenten sperren. Anmeldungen und Aktionen werden unter seiner eigenen Identität protokolliert.
Copilot Workspaces: Gemeinsame Arbeitsbereiche für Menschen und KI-Agenten
Copilot Workspaces ist die Weiterentwicklung von Copilot Notebooks und bringt Teammitglieder, gemeinsame Inhalte und Copilot in einem Arbeitsbereich zusammen. In den zur Ignite vorgestellten Arbeitsbereichen kann Work IQ passende Workspaces vorschlagen, während Copilot Änderungen, offene Fragen und anstehende Aufgaben aus den gemeinsamen Dokumenten sichtbar macht. Copilot Workspaces ist seit der Ignite in der Copilot-App über das Frontier-Programm verfügbar. Die Einbindung persönlicher Autopilot-Agenten soll folgen.
Copilot Code: Anwendungen und Dashboards per natürlicher Sprache erstellen
Copilot Code ermöglicht es Anwendern, Anwendungen, interaktive Dashboards oder persistente Desktop-Widgets in natürlicher Sprache zu beschreiben und von Copilot erstellen zu lassen. Die erzeugten Anwendungen werden mit Copilot Managed Runtime sicher innerhalb des eigenen Tenants gehostet. Die IT behält dabei die Kontrolle: Anwendungen sind im Microsoft 365 Admin Center sichtbar und können dort verwaltet werden. Zur Ignite kündigt Microsoft an, dass Copilot Code innerhalb der kommenden Wochen allgemein verfügbar sein wird. Copilot Managed Runtime ist bereits allgemein verfügbar.
Copilot Home: Gemeinsamer Einstieg für Chat und Cowork
Copilot Home ist die Startseite der Copilot-App und führt Chat und Copilot Cowork in einer Oberfläche zusammen. Ab sofort ist Home allgemein verfügbar. Ein gemeinsamer Composer mit Auto entscheidet abhängig von der Aufgabe über das geeignete Modell und den erforderlichen Aufwand. Für komplexere Aufgaben kann Auto den Wechsel von Chat zu Cowork vorschlagen.
Ergänzend befindet sich die neue Today-Funktion derzeit in einer Private Preview in der Copilot-App und in Outlook. Sie führt E-Mail, Kalender, Teams-Unterhaltungen, Meetings und Aufgaben in einem proaktiven Command Center zusammen.
Microsoft-Decision-1.1: Schnelle Entscheidungen für KI-gestützte Workflows
Microsoft-Decision-1.1 ist ein KI-Modell für strukturierte Entscheidungen in Anwendungen und Workflows, etwa für Routing, Klassifizierung, Priorisierung und Verifizierung. Gegenüber dem Vorgängermodell bietet die neue Version unter anderem eine verbesserte Kalibrierung und mehr als die doppelte Geschwindigkeit.
Zudem unterstützt das Modell jetzt auch Bilder wie Fotos und Screenshots als Eingabe. Es gibt an, wie sicher es sich bei einer Entscheidung ist, damit Anwendungen bei hoher Unsicherheit eine Entscheidung zurückstellen können. Seit dem 17. November 2026 ist das Modell in Microsoft Foundry sowie über OpenRouter und Vercel allgemein verfügbar.
Microsoft IQ: Unternehmenswissen für Apps und Agenten bereitstellen
Microsoft IQ ist Microsofts Plattform für Enterprise Context Management. Sie verbindet Daten, Wissen, Expertise und etablierte Arbeitsweisen eines Unternehmens mit Anwendungen und KI-Agenten. Dafür führt Microsoft Informationen aus Work IQ, Fabric IQ, Foundry IQ und Web IQ zusammen. Hinzu kommen wiederverwendbare Business Plugins, Skills, Tools und Agenten. Zur Ignite erweitert Microsoft IQ diese Möglichkeiten um umfassendes Enterprise Context Management und Continuous Improvement über Microsoft Foundry. Microsoft IQ ist allgemein verfügbar und basiert auf bereits vorhandenen Microsoft-Produkten. Eine neue SKU oder separate Subscription ist dafür nicht erforderlich. Die Kontextfunktionen stehen unter anderem in Microsoft Copilot, GitHub Copilot und Microsoft Foundry zur Verfügung. Sie können zudem über MCP von kompatiblen Agenten genutzt werden. Neue Business Plugins stehen im Frontier-Programm zur Verfügung.
Security: Schutz und Governance für die agentenbasierte IT
Microsoft Perception: Sicherheitswarnungen mit KI-Agenten untersuchen
Microsoft Perception koordiniert spezialisierte KI-Agenten und Playbooks, um Sicherheitswarnungen zu bewerten, Angriffe zu untersuchen und Maßnahmen vorzubereiten. Zur Ignite ist das bisherige Project Perception als Microsoft Perception allgemein verfügbar geworden. Neu ist unter anderem, dass ausgewählte Agenten Signale von Drittanbietern einbeziehen können. Der Attack Investigation Agent berücksichtigt beispielsweise Signale von Okta und AWS. Weitere Anbieter sollen in den kommenden Monaten folgen. Hinzu kommen neue Penetration-Test- und Risk-Reduction-Workflows sowie Funktionen zur Untersuchung von Risiken durch KI-Agenten.
Integrated Security Operations Center (ISOC) in Microsoft Defender: SIEM und XDR in einer Oberfläche
Das Integrated Security Operations Center (ISOC) führt Bedrohungsschutz und SIEM im Microsoft Defender-Portal zusammen. ISOC ist kein eigenständiges neues Produkt. Es handelt sich um eine integrierte Security-Operations-Funktion innerhalb von Microsoft Defender. Seit der Ignite sind Kernfunktionen wie Fallmanagement, Playbooks und die Analyse des Verhaltens von Benutzern und Entitäten (UEBA) allgemein verfügbar. Der volle SIEM-Funktionsumfang und die integrierte Aufbewahrung ausgewählter Defender-Daten für 90 Tage stehen berechtigten Kunden in der Vorschau zur Verfügung. Microsoft nennt Microsoft Defender Suite, Microsoft 365 E5 oder E7 als berechtigte Lizenzen und setzt ein Azure-Abonnement voraus. Berechtigte Bestandskunden von Microsoft Sentinel können auf ISOC umsteigen.
Dynamic Agent Risk in Microsoft Agent 365: Risiken von KI-Agenten laufend bewertent
Dynamic Agent Risk ist eine neue Sicherheitsfunktion innerhalb von Microsoft Agent 365. Sie bewertet das Risiko von KI-Agenten kontinuierlich. Dafür führt die Microsoft Security Context Engine Laufzeitsignale aus Identität, Zugriff, Daten, Endpunkten, Cloud und Netzwerk zusammen. Ergänzt werden diese Informationen um Security Posture und den potenziellen Schadensradius. Das Risikoprofil wird laufend aktualisiert. Das geschieht beispielsweise, wenn ein Agent neue Aktionen ausführt, Ziel eines Angriffs wird oder Code- beziehungsweise Modell-Updates erhält. Die Bewertung soll im Microsoft 365 Admin Center sowie in Defender, Entra, Intune und Purview sichtbar sein. Zusätzlich sollen Signale von Partnern wie Check Point, Cyera, Darktrace und Zenity über Microsoft Sentinel einfließen. Dynamic Agent Risk befindet sich zur Ignite in Microsoft Agent 365 in der Preview.
Microsoft Defender: Schwachstellen bis zum Patch und lokale KI-Agenten schützen
Microsoft Defender bündelt Funktionen zur Erkennung und Abwehr von Bedrohungen. Eine zentrale Ignite-Neuheit ist Vulnerability Shielding. Die Funktion soll gefährdete Systeme während eines aktiven Angriffs durch gezielte temporäre Schutzmaßnahmen absichern. Sicherheitsteams gewinnen dadurch Zeit, bis ein permanenter Patch ausgerollt werden kann. Vulnerability Shielding befindet sich in der Preview.
Zusätzlich erweitert Microsoft Defender den Schutz für KI-Agenten. Die Security-Posture-Bewertung für Agenten auf Amazon Bedrock, Google Gemini, Google Vertex AI und Anthropic Claude befindet sich in der Preview.
Runtime Protection für lokale KI-Agenten auf Windows ist dagegen allgemein verfügbar. Sie kann schädliche Anweisungen erkennen und blockieren, bevor ein Agent sie ausführt.
Hinzu kommen neue Schutzfunktionen gegen browserbasierte ClickFix-Angriffe. Auch der Schutz vor schädlichen QR-Codes in Microsoft Teams wird erweitert und befindet sich in der Public Preview.
Kontakt
Fragen?
Kommen Sie gerne auf uns zu.

Vielleicht auch von Interesse
- Blog
- Blog

- Webinare