

Head of Endpoint & Threat Defense
Lokale KI-Agents sind auf dem Weg vom Experiment zum festen Bestandteil moderner Arbeitsplätze. Sie unterstützen Entwickler*innen beim Programmieren, automatisieren wiederkehrende Aufgaben und greifen dabei auf Dateien, Anwendungen, APIs oder MCP-Server zu. Genau darin liegt ihr Nutzen – und zugleich ein neues Sicherheitsrisiko.
Denn ein Agent ist nicht einfach eine weitere Anwendung. Er kann im Namen eines Menschen handeln, Werkzeuge aufrufen, Prozesse starten und über längere Zeit selbstständig Aufgaben ausführen. Klassische Anwendungskontrollen bleiben wichtig, bilden diesen Kontext aber nicht vollständig ab. Microsoft nennt deshalb drei grundlegende Voraussetzungen für den sicheren Agent-Betrieb: Identität, Isolation und zentrale Verwaltbarkeit.
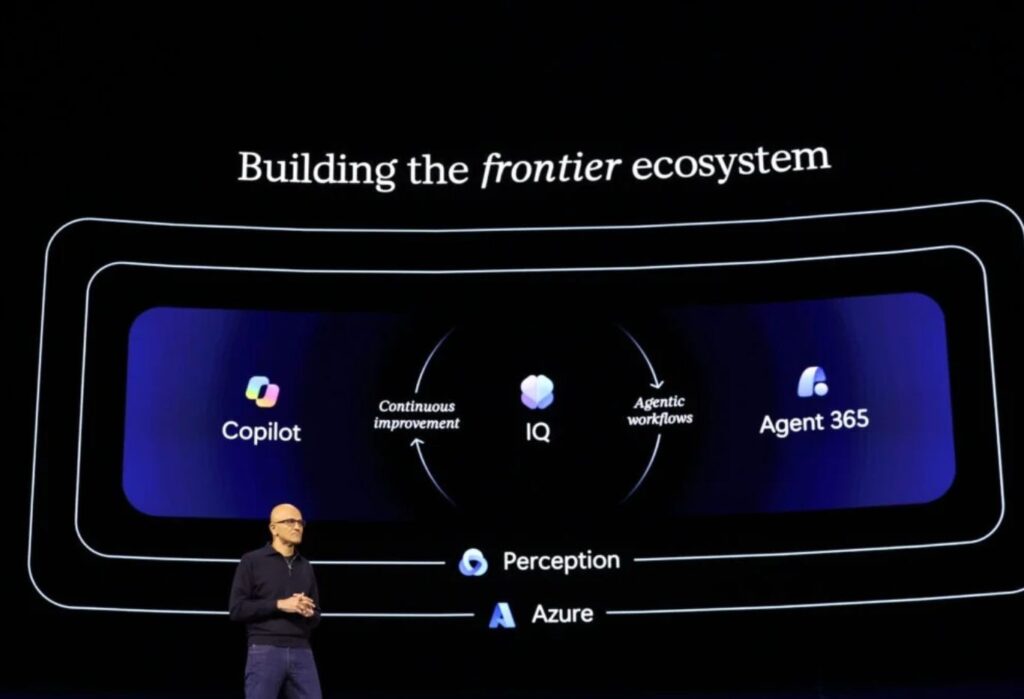
Die zentrale Botschaft der Microsoft Ignite 2026 lautet daher: Unternehmen müssen KI-Agents nicht nur erkennen, sondern ihren gesamten Lebenszyklus kontrollieren können – von der Inventarisierung über Berechtigungen und Ausführungsgrenzen bis zur Erkennung und Abwehr konkreter Angriffe.

Der Agent wird zur eigenen digitalen Identität
Wenn ein Agent im Namen eines Menschen arbeitet, muss nachvollziehbar bleiben, welche Aktion vom Menschen und welche vom Agent ausgeführt wurde. Ohne diese Trennung sind Zugriffsentscheidungen, Untersuchungen und Compliance-Nachweise nur schwer möglich.
Microsoft Entra Agent ID soll deshalb eine eigene Identitätsgrundlage für unterstützte Agents schaffen. Dadurch lassen sich Aktivitäten einem Agent zuordnen und mit passenden Zugriffs- und Governance-Regeln verknüpfen. Auf dem Windows-Endgerät kommen lokale Sicherheitsgrenzen hinzu, die den Agent-Prozess von der eigentlichen Benutzeraktivität trennen.
Für Unternehmen ist das ein wichtiger Paradigmenwechsel: Künftig benötigen nicht nur Menschen, Geräte und Anwendungen eine kontrollierte Identität, sondern auch Agents.
Microsoft Execution Containers begrenzen den Aktionsradius
Eine eigene Identität allein reicht jedoch nicht aus. Ein Agent sollte nur auf die Ressourcen zugreifen können, die er für eine konkrete Aufgabe tatsächlich benötigt.
Hierfür führt Microsoft die Microsoft Execution Containers, kurz MXC, als Ausführungs- und Isolationsschicht ein. Die Container können beispielsweise festlegen,
- welche Verzeichnisse ein Agent lesen oder verändern darf,
- welche Netzwerkziele erreichbar sind,
- welche Werkzeuge und MCP-Verbindungen verwendet werden dürfen und
- wie stark der Agent-Prozess vom restlichen Benutzerkontext isoliert wird.
Ein Coding-Agent könnte so auf einen definierten Projektordner zugreifen, während persönliche Dateien, Unternehmensdaten oder zentrale Systemverzeichnisse außerhalb seiner Reichweite bleiben. Die Begrenzung wird durch Windows durchgesetzt und nicht nur als Empfehlung an den Agent formuliert.
Microsoft Intune übernimmt dabei die Rolle der zentralen Richtlinien- und Verteilungsebene. In der Private Preview können Unternehmen MXC-Richtlinien für unterstützte Agents erstellen, Datei- und Netzwerkgrenzen definieren sowie die Policies gezielt an Benutzer- oder Gerätegruppen verteilen.
Unerwünschte Agents werden zum Compliance-Thema
Nicht jeder Agent in einem Unternehmen wurde von der IT freigegeben. Gerade lokale KI-Tools können schnell installiert werden und anschließend auf Quellcode, lokale Dateien, Anmeldedaten oder Unternehmensressourcen zugreifen.
Eine neue Software-Compliance-Richtlinie in Intune, die sich in der Public Preview befindet, adressiert dieses Problem. Erkennt Intune eine als unerwünscht definierte Anwendung, kann das betroffene Windows-Gerät als nicht konform markiert werden. In Kombination mit Conditional Access lässt sich anschließend der Zugriff auf Unternehmensressourcen einschränken, bis die unerwünschte Software entfernt wurde.
Aus einer klassischen Softwareinventarisierung wird damit ein durchgängiger Kontrollprozess:
- Agent erkennen
- Zulässigkeit bewerten
- Gerätestatus anpassen
- Zugriff auf Unternehmensressourcen steuern
- Gerät nach der Bereinigung wieder in den konformen Zustand bringen
Das schafft eine technische Antwort auf „Shadow Agents“, ohne jeden KI-Einsatz grundsätzlich zu blockieren.
Defender schützt Agents während der Ausführung
Auch ein freigegebener und isolierter Agent kann manipuliert werden – beispielsweise durch Prompt Injection, schädliche Inhalte oder kompromittierte Tool-Antworten.
Microsoft Defender erweitert deshalb den Schutz auf die eigentliche Agent-Schleife. Für unterstützte lokale Agents auf Windows ist dieser Laufzeitschutz laut Microsoft inzwischen allgemein verfügbar. Defender untersucht kritische Punkte im Ablauf und kann schädliche Anweisungen blockieren, bevor der Agent sie ausführt. Erkennungen werden mit Agent- und Sitzungskontext als Alerts bereitgestellt und in die vorhandenen Untersuchungsprozesse des Security Operations Center eingebunden.
Dadurch entsteht ein mehrschichtiges Modell:
- Intune verwaltet Agents, Geräte-Compliance und Ausführungsgrenzen.
- Entra steuert Identitäten, Authentifizierung und Zugriffe.
- Defender erkennt Agents und schützt ihre Aktivitäten zur Laufzeit.
- Purview erweitert Datenschutzrichtlinien auf unterstützte Agent-Interaktionen.
- Agent 365 führt Inventar, Verantwortlichkeiten, Berechtigungen und Risikosignale zusammen.
Agent 365 wird zur übergreifenden Kontrollebene
Mit Microsoft Agent 365 verfolgt Microsoft den Ansatz, Agents ähnlich strukturiert zu verwalten wie Benutzer*innen oder Endgeräte. Die Plattform soll ein zentrales Inventar bereitstellen, in dem sich Eigentümer, Berechtigungen, Aktivitäten, Abhängigkeiten und verwendete Tools nachvollziehen lassen.
Unternehmen können damit unter anderem:
- Agents aus Microsoft- und Drittplattformen inventarisieren,
- verantwortliche Eigentümer zuweisen,
- Plugins, Skills, Konnektoren und MCP-Server kontrollieren,
- Agents anhand dynamischer Risikosignale priorisieren und
- inaktive oder nicht verantwortete Agents identifizieren.
Damit wird Agent Governance vom Einzelprojekt zur unternehmensweiten Disziplin.
Red, Blue und Green Teams arbeiten als Agents zusammen
Eine weitere wichtige Entwicklung ist Microsoft Perception. Microsoft verbindet hier spezialisierte Security-Agents in drei Rollen:
- Red Agents suchen nach realistischen Angriffspfaden und überprüfen, ob Schwachstellen tatsächlich ausnutzbar sind.
- Blue Agents priorisieren Alerts, untersuchen Angriffe und überführen Threat Intelligence in neue Erkennungslogik.
- Green Agents identifizieren relevante Expositionen und koordinieren deren Behebung.
Playbooks bündeln diese Agents rund um ein konkretes Sicherheitsziel. Kritische Aktionen bleiben dabei unter menschlicher Kontrolle. Microsoft Perception ist laut Ankündigung allgemein verfügbar.
Diese Verbindung ist besonders interessant, weil sie die häufig getrennten Arbeitsbereiche von Security und IT zusammenführt. Das Security-Team priorisiert das Risiko, während Endpoint- und Infrastrukturteams kontrollierte Maßnahmen umsetzen.
Vulnerability Shielding schützt die Zeit vor dem Patch
Ein Beispiel für dieses Zusammenspiel ist das neue Vulnerability Shielding in Microsoft Defender, derzeit in der Preview.
Die Funktion soll gezielte und zeitlich begrenzte Schutzmaßnahmen anwenden, wenn ein Patch noch nicht verfügbar ist oder nicht sofort ausgerollt werden kann. Dazu können beispielsweise Netzwerkpfade eingeschränkt, Berechtigungen reduziert oder gefährdete Zugriffswege blockiert werden.
Wichtig ist die Abgrenzung: Vulnerability Shielding ersetzt keinen Patch. Es soll vielmehr das Zeitfenster zwischen der Entdeckung einer Schwachstelle und ihrer dauerhaften Behebung absichern. Die Schutzmaßnahme ist reversibel und wird nach erfolgreichem Patch-Rollout wieder entfernt.
Was Unternehmen jetzt tun sollten
Viele der angekündigten Funktionen befinden sich noch in unterschiedlichen Preview-Phasen. Trotzdem sollten Unternehmen nicht warten, bis lokale Agents flächendeckend eingesetzt werden. Die organisatorischen Grundlagen lassen sich bereits heute schaffen.
1. Den Agent-Bestand erfassen
Welche Agents werden bereits verwendet? Wer nutzt sie und für welchen Zweck? Auf welche Dateien, Dienste, APIs und MCP-Server greifen sie zu?
2. Mit einem klar abgegrenzten Use Case starten
Ein sinnvoller Pilot beginnt nicht mit einem breiten Rollout, sondern mit einem konkreten Szenario und einer repräsentativen Gruppe von Geräten. Gerade Entwickler-Workflows eignen sich, um Zugriffsgrenzen, Versionen, Supportprozesse und Abhängigkeiten zu validieren.
3. Verantwortlichkeiten festlegen
Endpoint Management, Security Operations, Identity, Datenschutz und Fachbereiche müssen gemeinsam definieren, wer einen Agent freigibt, wer Richtlinien verantwortet und wie auf Sicherheitsereignisse reagiert wird.
4. Beobachten, bevor vollständig durchgesetzt wird
Microsoft empfiehlt für MXC einen „Observe before Enforce“-Ansatz. Zunächst wird erfasst, auf welche Ressourcen ein Agent im realen Betrieb zugreifen möchte. Aus diesen Erkenntnissen entsteht anschließend eine Least-Privilege-Policy.
5. In kontrollierten Ringen ausrollen
Nach einer technischen Validierung folgen informierte Early Adopters, eine begrenzte Produktivgruppe und erst danach der breite Rollout. Erfolgskriterien, Ausnahmen und Rollback-Prozesse sollten vor jeder Ausbaustufe definiert sein.
Fazit: Agent Security soll Innovation ermöglichen
Die neuen Funktionen der Microsoft Ignite 2026 zeigen, wie sich Endpoint Security weiterentwickelt. Es geht nicht mehr nur darum, Software zu installieren, Geräte zu härten und Angriffe zu erkennen. Unternehmen müssen künftig auch kontrollieren, welche Agents aktiv sind, unter welcher Identität sie handeln, auf welche Ressourcen sie zugreifen und wie sie auf Manipulationsversuche reagieren.
Die richtige Antwort darauf ist weder eine unkontrollierte Freigabe noch ein pauschales Verbot. Gefragt ist ein Sicherheitsmodell, das produktive Agent-Szenarien ermöglicht und gleichzeitig klare technische und organisatorische Grenzen setzt.
Skaylink unterstützt Unternehmen dabei, diese Grundlagen aufzubauen – von der Agent-Inventarisierung und Endpoint-Strategie über Intune, Entra und Defender bis zur Integration in bestehende Security- und Compliance-Prozesse.
Das könnte Sie auch interessieren
- Blog
- Blog
- Blog